|
Cisco projektując DTP (Dynamic Trunking Protocol) z pewnością miało dobre intencje. Jednak protokół ten potrafi stanowić poważną dziurę bezpieczeństwa w naszych sieciach. Przypomnijmy sobie najpierw jak on działa.
Na switchach Cisco mamy do czynienia 4 trybami portów:
- Access
- Trunk
- Dynamic Auto
- Dynamic Desirable
Porty access (generalnie) używamy do podłączania hostów końcowych, a trunki (generalnie) do połączeń między przełącznikami. Przypominam, że zadaniem trunka jest przenoszenie ruchu z wielu VLANów - najczęściej za pomocą tagowania 802.1Q.
Problem ze switchami Cisco jest taki, że domyślnie ich porty są w trybie dynamic auto. Oznacza to, że taki port chętnie stanie się trunkiem (dynamicznie) jeżeli ktoś go o to ładnie poprosi przy użyciu właśnie DTP. Sam z siebie jednak takiego trunku nie próbuje zestawić.
Trochę inaczej działa tryb dynamic desirable - tutaj switch próbuje aktywnie zestawić trunk przy pomocy DTP. Zatem, jeżeli po obu stronach połączenia mamy switche ze standardową konfiguracją (dynamic auto) to trunk się nie zestawi. Jeżeli przynajmniej po jednej stronie będzie dynamic desirable - trunk się zestawi.
I tutaj dochodzimy do głównego problemu z DTP - jeżeli po jednej stronie ustawimy statycznie trunk, a po drugiej będą ustawienia domyślne (dynamic auto) to… trunk się zestawi! Pamiętaj, że statycznie ustawiony trunk nadal wysyła pakiety DTP - aby je wyłączyć musisz użyć komendy switchport nonegotiate.
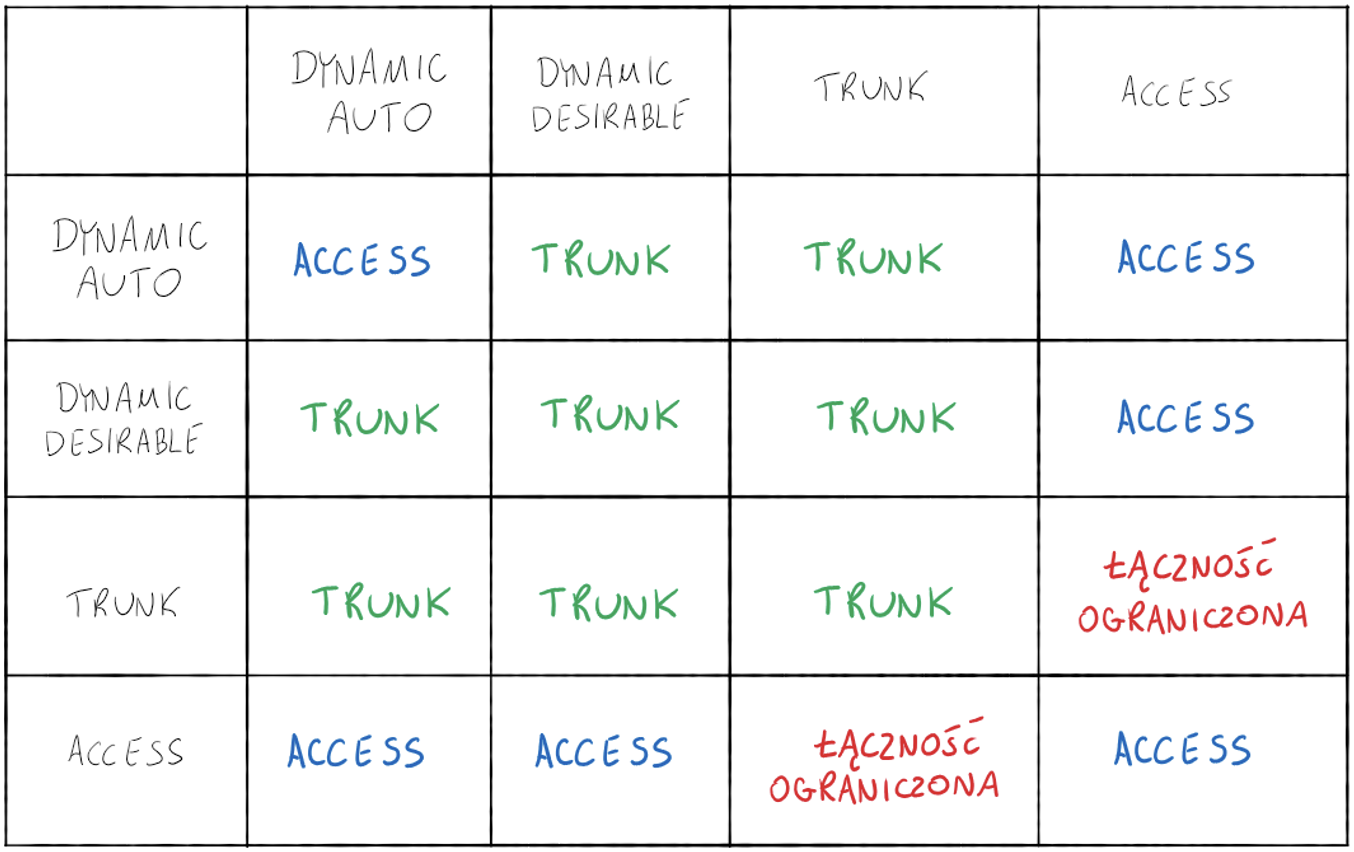
Przy ustaleniu jaki będzie rezultat różnego parowania trybów pomoże Ci poniższa tabelka:
|