|
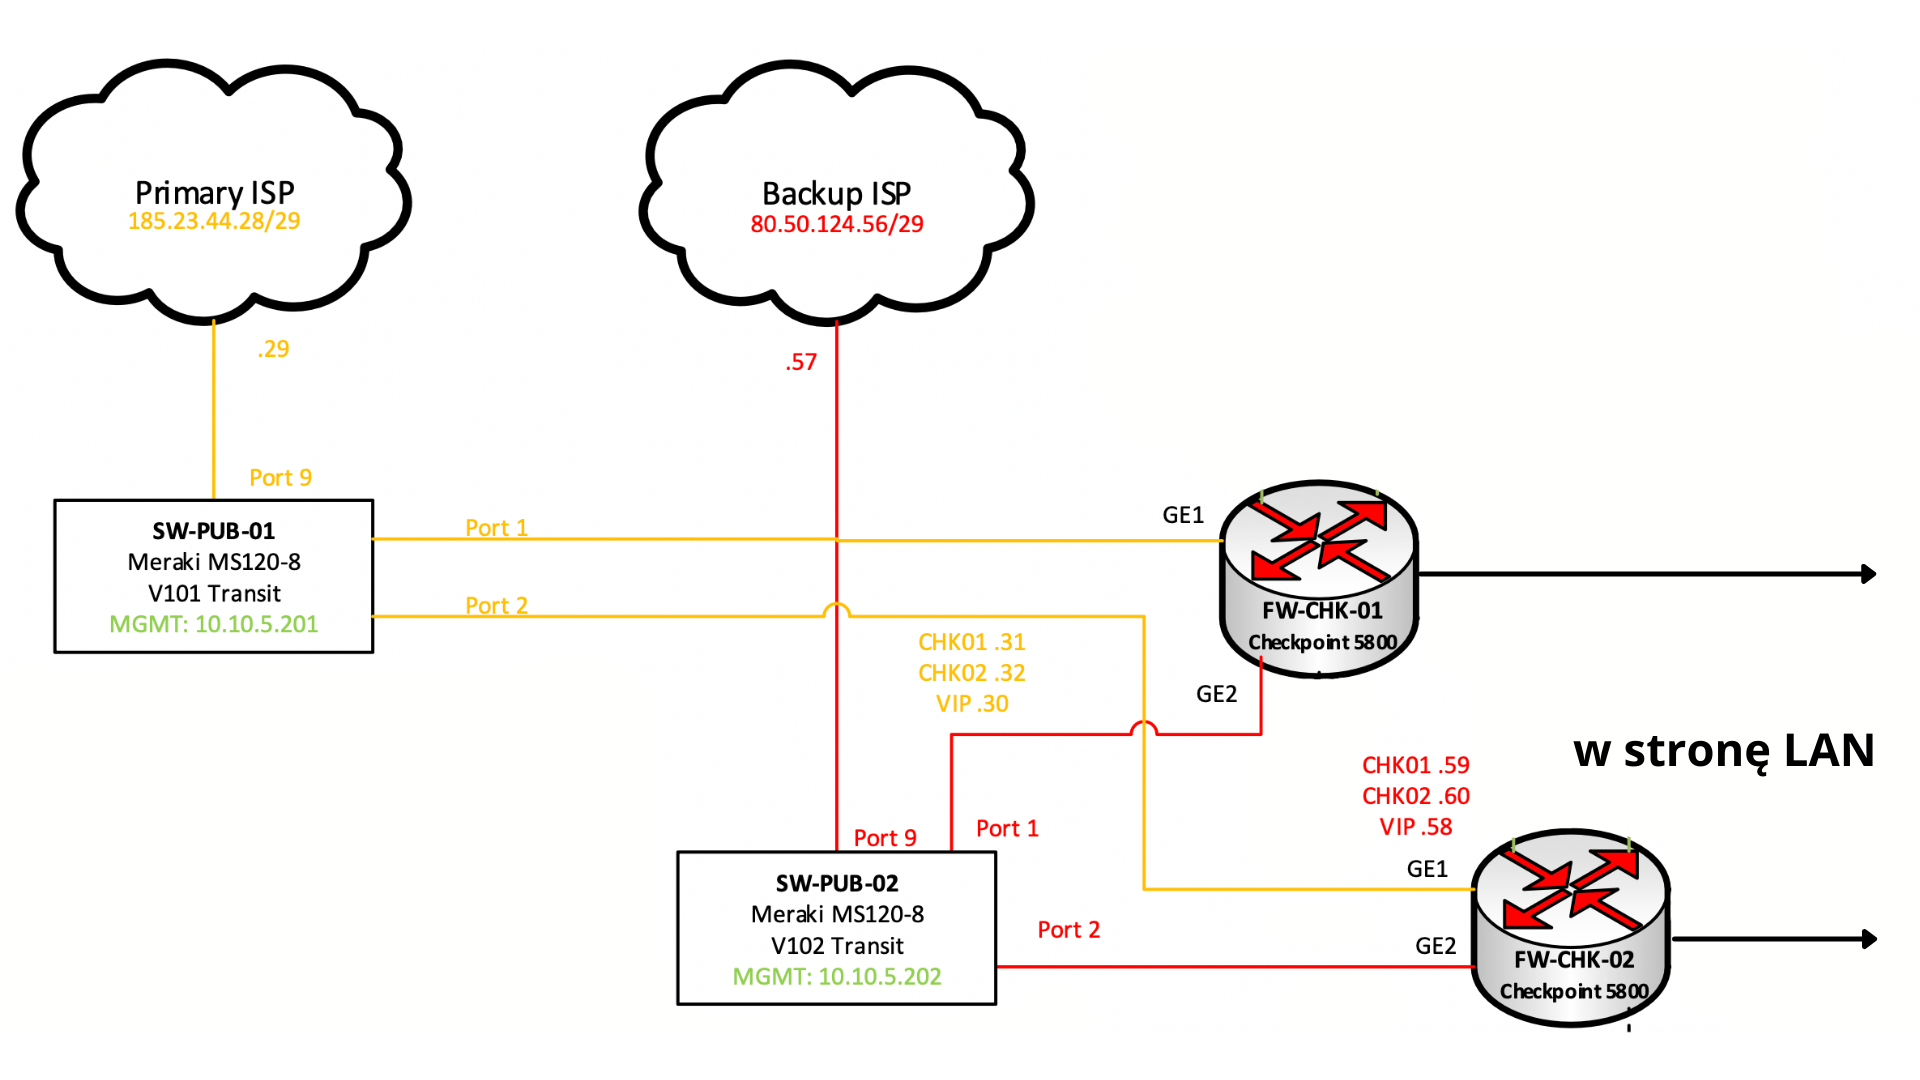
Co tu się zadziało? Podsumujmy w punktach:
- Po stronie Twojej firmy masz dwa redundantne routery. Najczęściej będą to po prostu firewalle, odpowiedzialne za routing oraz funkcję gateway'a dla sieci po stronie LANu,
- Między routerami, a łączami od ISP umieszczasz switche L2 o małej ilości portów - tzw. switche publiczne
- konfigurujesz na nich VLANy tranzytowe,
- do każdego z nich dołączasz jedno łącze od ISP,
- dbasz o to, żeby do tych switchy była dociągnięta osobna, fizycznie odseparowana sieć management (switche te są wyeksponowane na Internet więc jest to ważne),
- Teraz dzięki tym switchom możesz skorzystać z dobrodziejstwa, które one oferują - mianowicie podłączenia pojedynczego łącza ISP do obu routerów
- aby te rozwiązanie odpowiednio zaadresować musimy mieć od dostawcy sieci minimum /29 aby wystarczyło adresacji na oba routery
Powyższe postępowanie jest najlepszym, znanym mi rozwiązaniem zapewniającym pełną, fizyczną redundancję na każdym poziomie.
Natomiast inżynieria ruchu (czy routery są active/active, czy active/standby) to osobny temat na kiedy indziej...
|